Экспертный анализ неселективного срабатывания защиты в Дуншэне и масштабного аварийного отключения в Центральной Азии. Нарушения координации релейной защиты, механизмы каскадного развития аварий и рекомендации для энергосистемы.
Резюме инцидента
Примечание об источниках: фактическая часть данной статьи основана на официально опубликованных заявлениях и сообщениях средств массовой информации; анализ механизмов отражает инженерную логику, которая в целом применима в отрасли. Окончательные выводы по обоим событиям остаются предметом официальных расследований.
Во второй половине дня 14 августа 2026 года масштабное отключение электроэнергии поразило Объединенную энергосистему Центральной Азии. Города Казахстана, Узбекистана, Таджикистана и Кыргызстана погрузились во тьму, что привело к прекращению электроснабжения миллионов жителей.
В 15:08 25 августа сработала третья ступень защиты от сверхтоков на линии 10 кВ 962 Малян подстанции 110 кВ Дуншэн во Внутренней Монголии. Выключатель совершил одну попытку автоматического повторного включения; попытка оказалась неудачной, и линия была выведена в ремонт. На первый взгляд, это лишь локальное повреждение на распределительном фидере, затрагивающее потребителей, подключенных только к этой одной линии.
Два события, разделенные расстоянием около 2900 км и различающиеся по масштабу примерно на два-три порядка. Если поставить их рядом, они указывают на один и тот же фундаментальный вопрос в релейной защите: что именно означает «согласование»?
Учебники учат тому, как рассчитывать уставки, как применять ступенчатое согласование по времени и как проверять чувствительность. Реальные события никогда не следуют учебникам. Одно из этих событий произошло на наружном выключателе в дальнем конце распределительной сети; другое — на трансграничной магистрали 500 кВ. Они выявляют одну и ту же уязвимость совершенно по-разному: разрыв любого единственного звена в цепи согласования многократно усиливается масштабами сети, и потребитель расплачивается за это временем перерыва в электроснабжении.
Это та часть истории, на которой стоит остановиться подробнее. Многие объясняют неселективное отключение расплывчатой фразой — «уставки не были должным образом согласованы», — но физическая цепочка выглядит следующим образом:
Согласование защит представляет собой цепочку приоритетов. Она определяет, кто сработает первым.
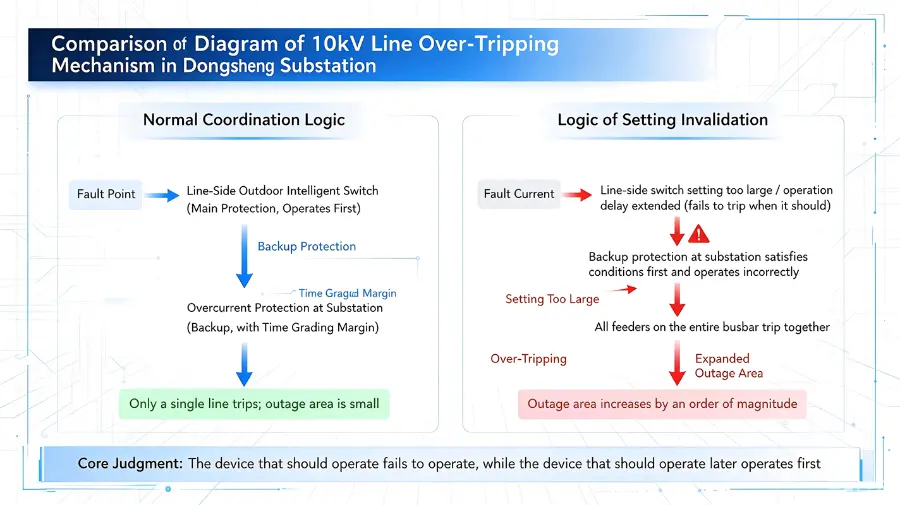
Цена пропуска уровня защиты заключается не просто в «отключении на ступень выше»; это расширение — потенциально на порядок — затронутой области. Отключение со стороны линии выводит из работы один фидер. Вышестоящее отключение на подстанции может вывести из работы сборную шину и все питающиеся от нее фидеры. В данном случае отключение ограничилось одной линией, но логика согласования уже дала сбой, и до еще более худшего исхода оставался всего один шаг.
Здесь есть один технический момент, который легко упустить. Ошибки в уставках и неисправности каналов связи — это два совершенно разных вида проблем. Неисправность канала связи — сигналы не проходят — это «видимая» проблема: удаленный мониторинг может ее обнаружить. Ошибка в уставках — это проблема, на которую можно смотреть и все равно не видеть. Записи осциллограмм в норме, сообщения в норме, канал исправен, а устройство находится на неправильном пороге и ничего не делает. Вот почему скрытый дефект уставки труднее обнаружить, чем неисправность канала связи: он не вызывает тревогу — он просто ничего не делает.
Первый: откуда берутся уставки? Наружных интеллектуальных выключателей много, и они широко разбросаны. Их уставки часто предварительно настраиваются производителем на общие параметры, и при вводе в эксплуатацию не проводится проверка согласования с защитой внутри подстанции. Заводские настройки по умолчанию не являются системно согласованными уставками; это основной источник уставок с инверсией.
Второй: почему ввод в эксплуатацию и приемка не выявили это? Если бы ввод в эксплуатацию включал один обязательный этап — «проверку согласования уставок с защитой подстанции», — в ходе которого уставки со стороны линии и уставки подстанции помещаются в одну сравнительную таблицу и проверяются их интервалы согласования по времени, это было бы обнаружено до подачи напряжения. То, что это не было обнаружено, означает, что либо этот этап отсутствовал в контрольном списке приемки, либо он был выполнен только на бумаге.
Третий: почему это оставалось незаметным во время эксплуатации? Уставки рассредоточены между производителями, ремонтными бригадами и диспетчерскими центрами, без единой системы для циркуляции документов по уставкам или для периодической повторной проверки. После ввода оборудования в эксплуатацию принцип «установил один раз и больше никогда не трогай» не является чем-то необычным в распределительных сетях. То, будут ли уставки повторно проверяться после технического обслуживания, модернизации или изменения уставок, слишком часто зависит от добросовестности бригады, а не от регламента.
Все три вопроса указывают на один и тот же вывод. На поверхности инцидент на подстанции Дуншэн был вызван неправильной уставкой. По своей сути, он был вызван пробелом в системе управления уставками.
Эволюция официальной версии заслуживает внимания:
| Версия |
Описание |
Источник |
| Первые сообщения |
Высокие летние температуры привели к росту спроса и увеличению нагрузки на систему. |
Сообщения СМИ со ссылкой на первоначальное уведомление KEGOC |
| Техническое описание KEGOC |
Отключение двух агрегатов Токтогульской ГЭС (потеря около 600 МВт) привело к перегрузке транзитного коридора «Север–Восток–Юг» и отделению южной энергосистемы. |
KEGOC (согласно сообщениям) |
| Позиция Кыргызстана |
Кратковременное отключение двух агрегатов Токтогульской ГЭС стало начальным возмущением, изменившим потоки мощности и вызвавшим срабатывание противоаварийной автоматики. Собственная энергосистема страны перешла на изолированный режим работы только после регионального возмущения, а последующие отключения в других странах требуют отдельного анализа. |
Министерство энергетики Кыргызской Республики |
Расхождения в источниках сохраняются, и окончательный вывод ожидается по результатам официального расследования. Однако есть одна инженерная деталь, которую не может игнорировать ни одна из сторон: каскадное срабатывание схем противоаварийной автоматики стало непосредственной причиной распространения данного отключения.
Философию проектирования схем противоаварийной автоматики (известных в Китае как устройства автоматического обеспечения устойчивости) можно резюмировать одним предложением: при возникновении аварии защитить сеть в целом, пожертвовав локальным участком. Они действуют как предохранительный клапан для энергосистемы: при обнаружении перегрузки сечения передачи, отклонения частоты или риска потери синхронизма они отключают нагрузку в заранее заданном порядке, чтобы предотвратить обрушение магистральной сети.
Эта логика обоснована и эффективна при единичной аварии. Но когда аварии накапливаются, а уставки различных сечений не скоординированы в масштабе всей системы, предохранительный клапан превращается в усилитель.
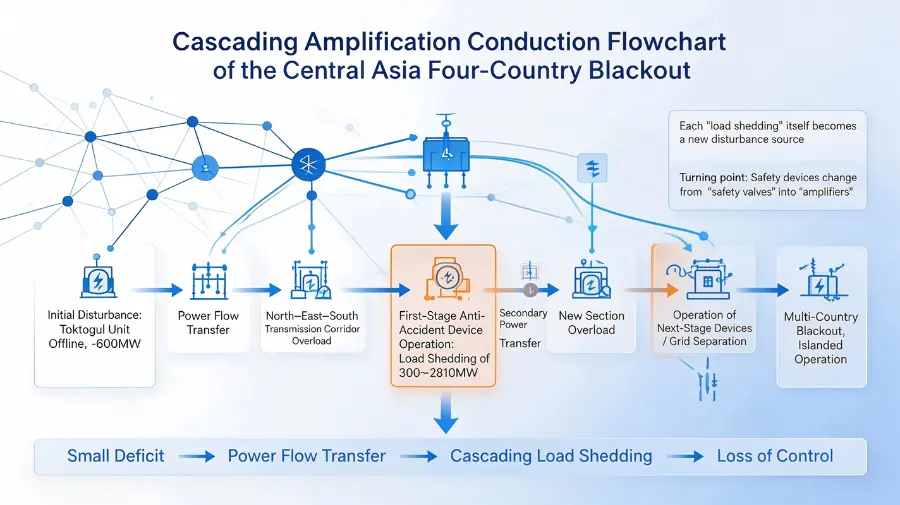
Суть каскадного процесса заключается в том, что само отключение нагрузки становится новым возмущением. Каждое действие по отключению нагрузки перераспределяет потоки мощности по всей энергосистеме. Если следующее устройство настроено на наихудшие условия своего собственного сечения, без учета потоков, которые вышестоящие отключения перенаправили на него, оно может распространить аварию на линии и сечения, которые ранее находились в исправном состоянии. Дефицит в 600 МВт является небольшим возмущением с точки зрения пропускной способности системы; однако через цепочку «перегрузка → отключение нагрузки → переток мощности → повторная перегрузка → повторное отключение нагрузки» это может привести к обесточиванию миллионов потребителей.
Еще одна деталь, заслуживающая размышления: сам дефицит в 600 МВт не был фатальным. Фатальным стало отсутствие координации на системном уровне между запасами пропускной способности вдоль пути распространения дефицита и уставками устройств. Если отключение нагрузки скоординировано по уровням и сечениям, по принципу минимизации общего объема отключенной нагрузки, многие каскадные процессы можно остановить на первой стадии.
Первый: почему небольшое возмущение может вызвать каскадный процесс в объединенной энергосистеме? Трансграничная объединенная энергосистема существует для того, чтобы ее участники делились резервной мощностью и поддерживали друг друга. Но это также означает, что возмущение может беспрепятственно распространяться по межсистемным связям. В изолированной системе отключение одного агрегата может вызвать лишь незначительное отклонение частоты; в объединенной системе оно становится броском трансграничного перетока мощности — проверкой запаса координации каждого сечения и каждого управляющего устройства.
Второй: насколько широким должен быть охват при настройке на каскадные процессы? Традиционно схемы противоаварийной автоматики настраивались по принципу «данная электростанция, данная подстанция, данная линия». Данное событие показывает, что на уровне интегрированной энергосистемы они должны настраиваться на системном уровне и на уровне трансграничных сечений: стратегия отключения нагрузки страны А должна учитывать, как она изменит потоки в сечениях страны Б. Как бы точно ни были настроены индивидуальные уставки, ничего не будет достигнуто, если отсутствует координация на системном уровне.
Третий: является ли хаотичное информирование об инцидентах незначительной проблемой? В первых сообщениях событие приписывалось пиковой нагрузке в условиях высокой температуры; в последующем техническом отчете это было пересмотрено до отключения гидроагрегата. Для трансграничного скоординированного реагирования подобного рода метания являются серьезным сбоем: когда диспетчерские центры в разных странах проводят анализ сценариев на основе этих уведомлений, любое изменение входных данных вынуждает их переделывать свои планы с нуля. Управление информацией — это не вопрос связей с общественностью, это операционная инфраструктура для скоординированного реагирования.
| Параметр |
Подстанция Дуншэн (конец распределительной сети) |
Четыре центральноазиатские страны (трансграничная магистральная сеть) |
| Вид отказа |
Сверхток на одном фидере |
Отключение агрегата и перегрузка участка |
| Вышедшее из строя звено |
Инвертированы настройки наружного выключателя |
Каскад схем аварийного управления не скоординирован |
| Прямое последствие |
Неселективное отключение вышестоящей сети; первой сработала резервная защита на подстанции |
Ограничение подачи мощностью около 2810 МВт; массовые отключения в нескольких странах |
| Общая особенность |
Устройство, которое должно было сработать, не сработало; устройство, которое не должно было сработать, сработало |
Был отключен весь участок, хотя необходимо было отключить только один сегмент |
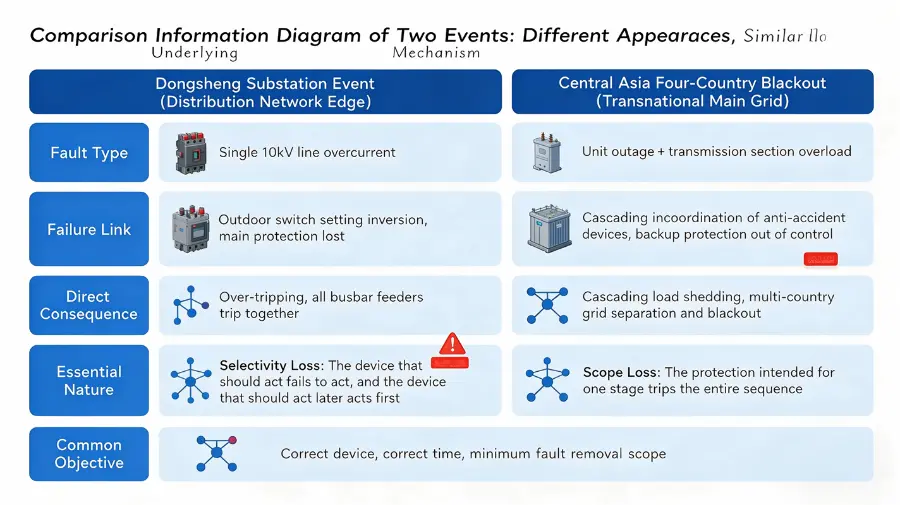
Если поставить их рядом, становится очевидным одно общее обстоятельство: была нарушена граница между селективным и резервным срабатыванием.
Интервал координации по времени в распределительной сети обычно составляет 0,3–0,5 с, тогда как блокировочная координация в магистральных и объединенных сетях варьируется от миллисекунд до секунд. Масштабы разные; математика одна и та же. Все сводится к одному правилу: отключить наименьшую возможную часть сети, в нужное время, с помощью правильного устройства.
Во-первых: уставка выбирается не «произвольно» — она выбирается путем координации. Какими бы точными ни были настройки отдельного устройства, они имеют смысл только по отношению к устройствам по обе стороны от него. Каждое число в листе уставок должно отвечать на один вопрос в цепи координации: «Почему я на 0,3 с быстрее устройства со стороны источника и на 0,3 с медленнее устройства со стороны нагрузки?» (Под «выше по течению» здесь понимается устройство, расположенное ближе к источнику, которое настроено на более медленное срабатывание.) Уставки наружных выключателей в Дуншэне были числами, правильными сами по себе, но ошибочными в контексте.
Во-вторых: чем больше сеть, тем выше невидимая стоимость координации. Координация в пределах одной подстанции — это несколько листов уставок. Координация в масштабах межрегиональной объединенной сети — это многомерная матрица: предел пропускной способности каждого сечения, ступени отгрузки нагрузки каждого устройства управления и координация автоматического регулирования генерации (АРГ) и автоматической частотной разгрузки (АЧР) между странами. Если хотя бы одна ячейка в этой матрице заполнена неверно, сбой проявится в день события как каскадная авария.
Задача, описанная в начале этой статьи, сложна, и она будет становиться еще сложнее. По мере масштабного подключения распределенных фотоэлектрических станций, накопителей энергии и электромобилей:
Иными словами: в распределительных сетях с высокой долей новых источников энергии случаи инверсии уставок по дуншэнскому сценарию будут неизбежно учащаться, и выявление каждого такого случая будет обходиться дороже. Если сейчас не будет построена стандартизированная система управления, за это придется платить позже, во время аварии.
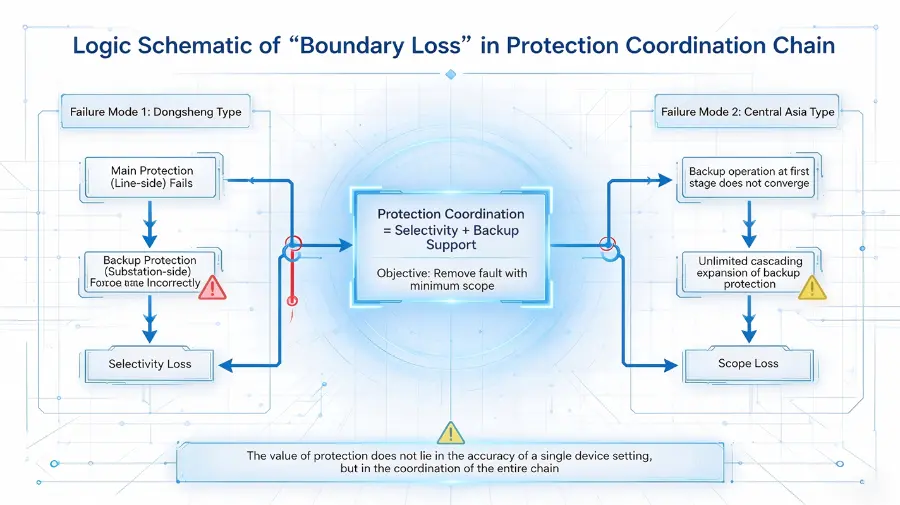
Инцидент в Дуншэне и отключение электроэнергии в четырех странах Центральной Азии выглядят как два изолированных сетевых события: одно в конце распределительной сети, другое на трансграничной магистральной сети; одно затрагивает один фидер, другое — четыре страны. По своей сути они проверяют одно и то же: могут ли координация защиты и логика противоаварийного управления охватить каждый выключатель, каждую линию и каждое сечение сети?
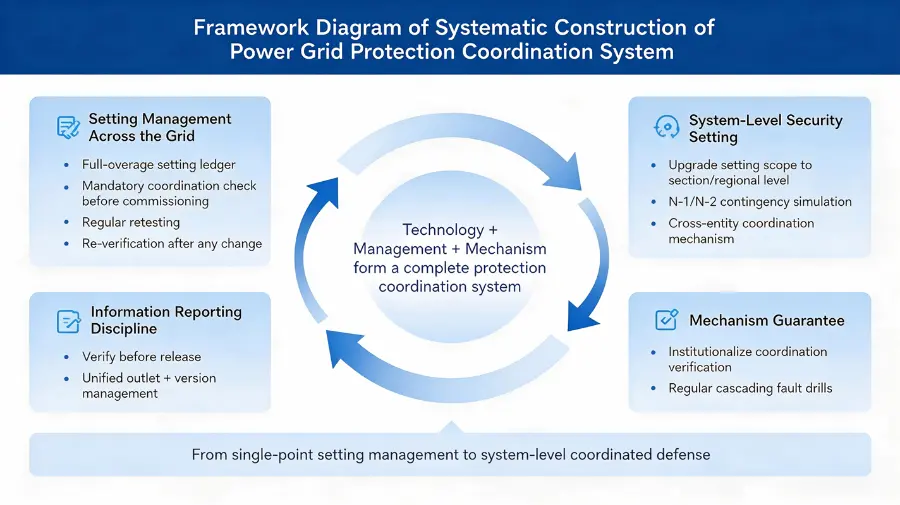
Урок инженерной практики заключается в том, что для предотвращения неселективных отключений и каскадных аварий не требуется сложной теории. Для этого требуется:
Все это не выглядит эффектно, и ни об одном из этих аспектов не пишут в новостях. Но изо дня в день это определяет одно: когда произойдет авария, отключит ли сеть как можно меньшую зону и восстановит как можно большее электроснабжение — или позволит незначительному повреждению перерасти в масштабное отключение?
По мере масштабного внедрения распределенных фотоэлектрических систем, накопителей энергии и электромобилей, количество устройств релейной защиты в распределительных сетях будет многократно расти, а сложность управления уставками будет только возрастать. Формирование реестров сейчас, внедрение необходимых механизмов и моделирование каскадных сценариев развития аварий — это задачи, к решению которых каждая линейная бригада и диспетчерский центр должны приступить как можно скорее.
Модернизацию оборудования можно отложить; аварии ждать не будут.
(Фактическая часть данной статьи основана на общедоступных объявлениях и сообщениях средств массовой информации; анализ механизмов и рекомендации отражают инженерную логику, общепринятую в отрасли, и предлагаются специалистам для обсуждения и использования в качестве справочного материала. Окончательные выводы по обоим событиям остаются предметом официальных расследований соответствующих стран.)








 Вход

