Análisis experto de los disparos intempestivos en Dongsheng y el apagón en Asia Central. Fallos en la coordinación de protecciones, mecanismos de cascada y recomendaciones para la red.
Resumen del incidente
Nota sobre las fuentes: el relato fáctico de este artículo se basa en anuncios publicados públicamente e informes de los medios; el análisis del mecanismo refleja la lógica de ingeniería que es generalmente aplicable en toda la industria. Las conclusiones finales sobre ambos eventos siguen sujetas a las investigaciones oficiales.
En la tarde del 14 de agosto de 2026, un apagón a gran escala afectó al Sistema Eléctrico Unificado de Asia Central. Las ciudades de Kazajistán, Uzbekistán, Tayikistán y Kirguistán quedaron sumidas en la oscuridad, cortando el suministro a millones de residentes.
A las 15:08 del 25 de agosto, la protección de sobrecorriente de tercera etapa operó en la línea Maliang 962 de 10 kV en la subestación Dongsheng de 110 kV en Mongolia Interior. El interruptor realizó un intento de reconexión automática; el intento no tuvo éxito y la línea fue retirada del servicio. A primera vista, esto es solo una falla local en un alimentador de distribución, que afecta a los clientes conectados a esa única línea.
Dos eventos, separados por unos 2.900 km y diferentes en escala en aproximadamente dos o tres órdenes de magnitud. Póngalos uno al lado del otro y apuntan a la misma pregunta fundamental en la protección de relés: ¿qué significa exactamente "coordinación"?
Los libros de texto enseñan cómo calcular los ajustes, cómo aplicar la coordinación escalonada en el tiempo y cómo verificar la sensibilidad. Los eventos reales nunca siguen el libro de texto. Uno de estos eventos ocurrió en un interruptor al aire libre en el extremo lejano de una red de distribución; el otro, en una red troncal transfronteriza de 500 kV. Exponen la misma vulnerabilidad de maneras muy diferentes: una ruptura en cualquier eslabón de la cadena de coordinación se magnifica por el tamaño de la red, y el cliente lo paga en tiempo de interrupción.
Esta es la parte de la historia que vale la pena analizar con detalle. Muchas personas explican un disparo no selectivo con una frase vaga: "los ajustes no estaban debidamente coordinados", pero la cadena física funciona así:
La coordinación de protecciones es una cadena de prioridad. Decide quién opera primero.
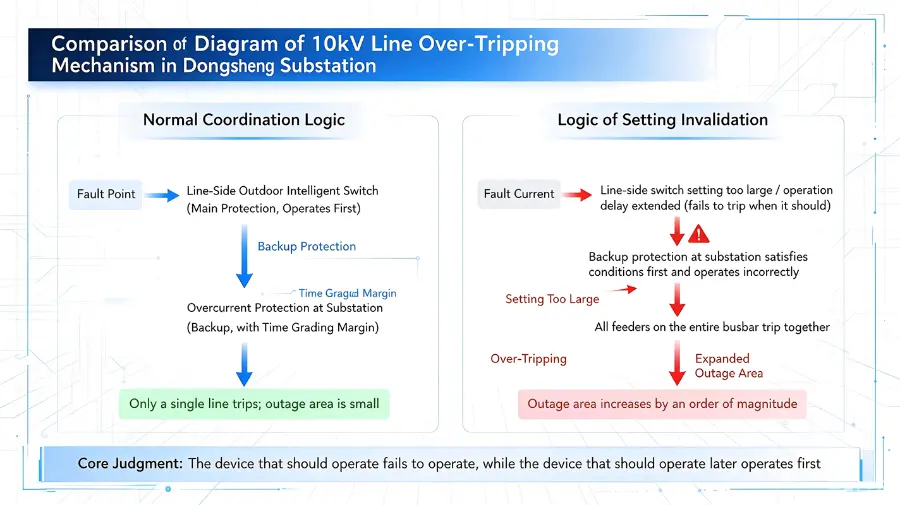
El costo de saltarse un nivel de protección no es simplemente "disparar un nivel más arriba"; es una expansión, potencialmente de un orden de magnitud, del área afectada. Un disparo del lado de la línea elimina un alimentador. Un disparo aguas arriba en la subestación puede eliminar un juego de barras y todos los alimentadores suministrados desde él. En este evento, la interrupción se limitó a la línea única, pero la lógica de coordinación ya había fallado, y un resultado peor estaba a solo un paso de distancia.
Hay un punto técnico aquí que es fácil de pasar por alto. Los errores de ajuste y las fallas de canal son dos tipos de problemas completamente diferentes. Una falla de canal, señales que no llegan, es un problema "visible": la supervisión remota puede encontrarlo. Un error de ajuste es un problema que puedes mirar fijamente y aun así no ver. Los registros de formas de onda son normales, los mensajes son normales, el canal está sano, y el dispositivo se encuentra en el umbral incorrecto sin hacer nada. Por eso un defecto de ajuste latente es más difícil de encontrar que una falla de canal: no genera una alarma, simplemente no hace nada.
Primero: ¿de dónde provienen los ajustes? Los interruptores inteligentes al aire libre son numerosos y están ampliamente dispersos. Sus ajustes a menudo son preconfigurados por el fabricante con parámetros genéricos, y no se realiza ninguna verificación de coordinación contra la protección dentro de la subestación en la puesta en servicio. Los valores predeterminados de fábrica no son ajustes coordinados del sistema; esta es la fuente principal de ajustes invertidos.
Segundo: ¿por qué la puesta en servicio y la aceptación no lo detectaron? Si la puesta en servicio incluyera un paso obligatorio, la "verificación de la coordinación de ajustes con la protección de la subestación", en el cual los ajustes del lado de la línea y los ajustes de la subestación se colocan en la misma tabla de comparación y se verifican sus intervalos de tiempo de coordinación, esto se habría encontrado antes de la energización. Que no se haya encontrado significa que el paso faltaba en la lista de verificación de aceptación o que se realizó solo en el papel.
Tercero: ¿por qué permaneció invisible durante la operación? Los ajustes están dispersos entre fabricantes, equipos de mantenimiento y centros de despacho, sin un sistema unificado para circular documentos de ajustes o para realizar nuevas pruebas periódicas. Una vez que el equipo está en servicio, "ajustar una vez y no volver a tocarlo" no es inusual en las redes de distribución. Si los ajustes se vuelven a verificar después del mantenimiento, las actualizaciones o los cambios de ajuste depende con demasiada frecuencia de la diligencia del equipo en lugar de un procedimiento.
Las tres preguntas apuntan a la misma conclusión. En la superficie, el evento de Dongsheng fue causado por un ajuste incorrecto. En el fondo, fue causado por una brecha en el sistema de gestión de ajustes.
La evolución de la versión oficial merece ser destacada:
| Versión |
Declaración |
Fuente |
| Informes preliminares |
Las altas temperaturas del verano impulsaron la demanda y aumentaron la tensión sobre el sistema. |
Informes de los medios que citan un aviso preliminar de KEGOC |
| Informe técnico de KEGOC |
Dos unidades de la central hidroeléctrica de Toktogul se desconectaron (una pérdida de aproximadamente 600 MW), sobrecargando el corredor de transmisión Norte-Este-Sur y separando la red del sur. |
KEGOC (según lo informado) |
| Posición de Kirguistán |
La breve desconexión de las dos unidades de Toktogul fue la perturbación inicial que alteró los flujos de potencia y activó la automatización de protección. El sistema propio del país pasó a operación en isla solo después de una perturbación regional, y los posteriores cortes en otros países requieren un análisis separado. |
Ministerio de Energía de la República Kirguisa |
Las discrepancias entre las fuentes persisten, y la conclusión final está pendiente de la investigación oficial. Pero hay un detalle de ingeniería que ninguna de las partes puede evitar: la operación en cascada de los esquemas de control de emergencia fue un contribuyente directo a la propagación de este apagón.
La filosofía de diseño de los esquemas de control de emergencia (conocidos en China como dispositivos automáticos de seguridad) puede resumirse en una frase: cuando algo falla, proteger la red en su conjunto y sacrificar la parte local. Actúan como una válvula de seguridad para la red: cuando detectan una sección de transmisión sobrecargada, una frecuencia anormal o un riesgo de pérdida de sincronismo, descargan carga en un orden preestablecido para evitar que la red troncal colapse.
Esa lógica es sólida y es eficaz para una falla única. Pero cuando las fallas se acumulan y los ajustes de las diferentes secciones no están coordinados en su conjunto, la válvula de seguridad se convierte en un amplificador.
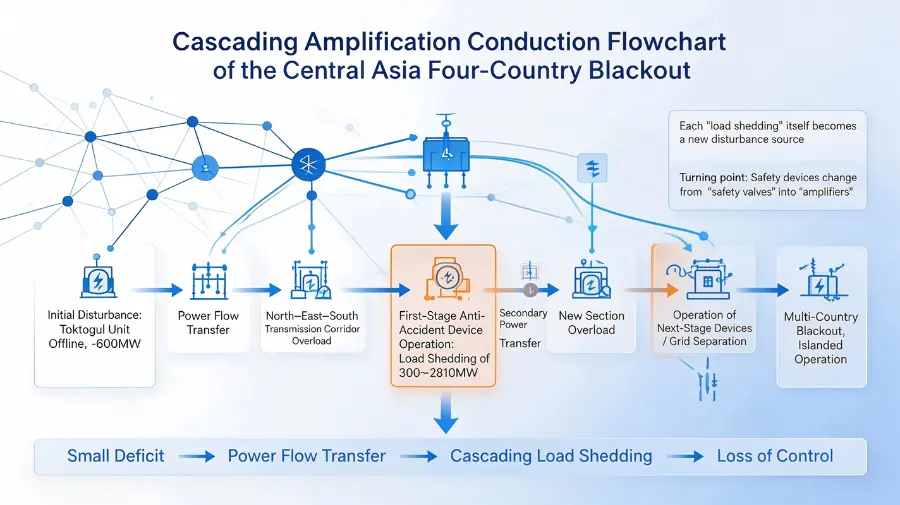
La esencia de una cascada es que la propia descarga se convierte en una nueva perturbación. Cada acción de descarga de carga redistribuye el flujo de potencia en toda la red. Si el siguiente dispositivo está ajustado para las condiciones del peor caso de su propia sección, sin tener en cuenta los flujos que la descarga aguas arriba ha desplazado hacia él, puede propagar la falla a líneas y secciones que anteriormente estaban sanas. Un déficit de 600 MW es una perturbación pequeña en términos de capacidad del sistema; sin embargo, a través de la cadena "sobrecarga → descarga → transferencia de flujo → nueva sobrecarga → nueva descarga", puede terminar cortando el suministro a millones de clientes.
Un detalle más que vale la pena considerar: el déficit de 600 MW en sí no fue fatal. Lo que fue fatal fue la ausencia de coordinación a nivel de sistema entre los márgenes de capacidad de transferencia a lo largo de la ruta por la que se propagó el déficit y los ajustes de los dispositivos. Si la descarga de carga se coordina por niveles y por sección, bajo el principio de minimizar la carga total interrumpida, muchas cascadas pueden detenerse en la primera etapa.
Primero: ¿por qué una pequeña perturbación puede propagarse en cascada a través de una red interconectada? Existe una red interconectada transfronteriza para que sus miembros compartan capacidad de reserva y se apoyen mutuamente. Pero eso también significa que una perturbación puede viajar indefinidamente a lo largo de las interconexiones. En un sistema aislado, la desconexión de una sola unidad puede no causar nada más que una desviación de frecuencia; en uno interconectado, se convierte en un aumento repentino del flujo de potencia transfronterizo, una prueba del margen de coordinación de cada sección y de cada dispositivo de control.
Segundo: ¿qué tan amplia debe ser la perspectiva al ajustar para las cascadas? Tradicionalmente, los esquemas de control de emergencia se ajustaban para "esta central, esta subestación, esta línea". Este evento demuestra que, a nivel de un sistema eléctrico integrado, deben ajustarse a nivel de sistema y a nivel de sección transfronteriza: la estrategia de descarga del País A debe tener en cuenta cómo cambiará los flujos seccionales en el País B. Por muy precisamente que se ajusten las configuraciones individuales, no se gana nada si falta la coordinación a nivel de sistema.
Tercero: ¿es la notificación caótica de incidentes un asunto menor? Los primeros informes atribuyeron el evento a la carga por altas temperaturas; el informe técnico posterior lo revisó a la desconexión de una unidad hidroeléctrica. Para una respuesta coordinada transfronteriza, ese tipo de cambios repentinos es una interrupción grave: cuando los centros de despacho en diferentes países ejecutan estudios de escenarios basados en estos avisos, cualquier cambio en la entrada los obliga a rehacer sus planes desde cero. La gobernanza de la información no es un problema de relaciones públicas, es la infraestructura operativa para una respuesta coordinada.
| Dimensión |
Subestación de Dongsheng (extremo de la red de distribución) |
Cuatro países de Asia Central (red principal transfronteriza) |
| Modo de fallo |
Sobrecorriente en un solo alimentador |
Disparo de unidad más sobrecarga de sección |
| Enlace que falló |
Ajustes del interruptor de exterior invertidos |
Cascada de esquemas de control de emergencia no coordinados |
| Consecuencia directa |
Disparo ascendente no selectivo; la protección de respaldo en la subestación operó primero |
Restricciones de suministro de aproximadamente 2.810 MW; cortes generalizados en varios países |
| Hilo conductor |
El dispositivo que debería haber operado no lo hizo; el que no debería haber operado lo hizo |
Se cortó una sección completa cuando solo era necesario cortar un segmento |
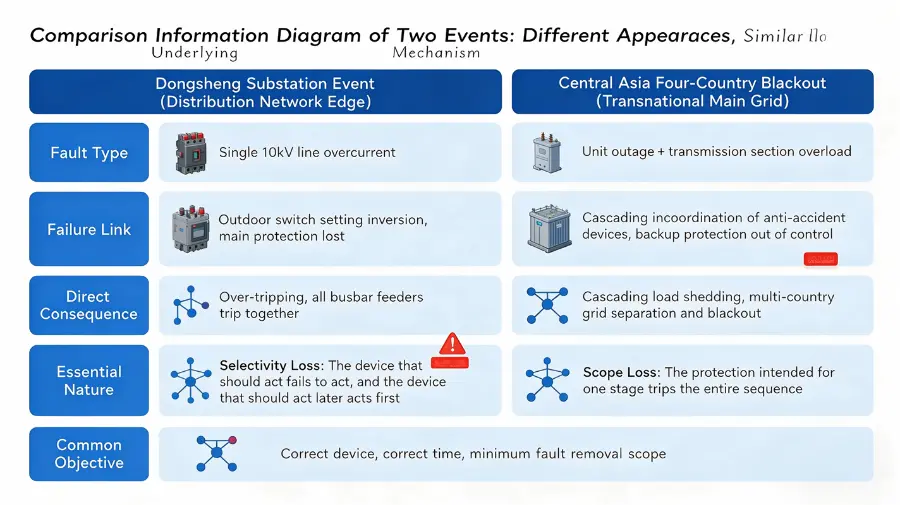
Si se ponen los dos uno al lado del otro, surge una similitud: se cruzó el límite entre la operación selectiva y la operación de respaldo.
El intervalo de tiempo de coordinación en una red de distribución es típicamente de 0,3 a 0,5 s, mientras que la coordinación de enclavamiento en las redes principales e interconectadas varía desde milisegundos hasta segundos. Las escalas difieren; las matemáticas son las mismas. Todo se reduce a una regla: desconectar la parte más pequeña posible de la red, en el momento adecuado, con el dispositivo correcto.
Primero: un ajuste no se elige "arbitrariamente", se elige por coordinación. Por precisos que sean los ajustes de un dispositivo individual, solo tienen sentido en relación con los dispositivos a ambos lados del mismo. Cada número en una hoja de ajustes debe responder a una pregunta en la cadena de coordinación: "¿Por qué soy 0,3 s más rápido que el dispositivo del lado de la fuente y 0,3 s más lento que el dispositivo del lado de la carga?" (Corriente arriba aquí significa el dispositivo más cercano a la fuente, que está configurado para operar más lentamente). Los ajustes del interruptor exterior en Dongsheng eran números que eran correctos de forma aislada e incorrectos en contexto.
Segundo: cuanto mayor es la red, mayor es el coste invisible de la coordinación. La coordinación dentro de una subestación es un puñado de hojas de ajustes. La coordinación a través de una red interconectada multirregional es una matriz multidimensional: el límite de flujo de cada sección, los pasos de deslastre de cada dispositivo de control, y la coordinación del control automático de generación (AGC) y el deslastre de carga por baja frecuencia (UFLS) entre países. Si una sola celda en esa matriz se rellena incorrectamente, el fallo se manifiesta el día del evento como una cascada.
La tarea descrita al comienzo de este artículo es exigente, y lo será aún más. A medida que la energía fotovoltaica distribuida, el almacenamiento de energía y los vehículos eléctricos se conectan a gran escala:
En otras palabras: en las redes de distribución con alta penetración de nuevas energías, el estilo de inversión de ajustes de Dongsheng está destinado a aparecer con más frecuencia, y cada ocurrencia costará más rastrearla. Si no se construye ahora un sistema de gestión estandarizado, se pagará más tarde, en un evento.
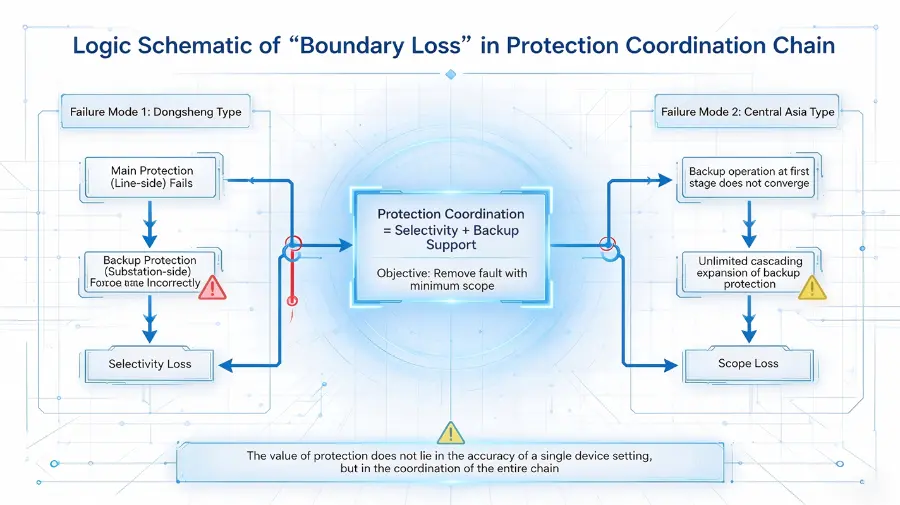
El evento de Dongsheng y el apagón en cuatro países de Asia Central parecen dos eventos de red aislados: uno al final de una red de distribución, el otro en una columna vertebral transfronteriza; uno afectando a un solo alimentador, el otro a cuatro países. En el fondo, ambos ponen a prueba lo mismo: ¿pueden la coordinación de protección y la lógica de control de emergencia cubrir cada interruptor, cada línea y cada sección de la red?
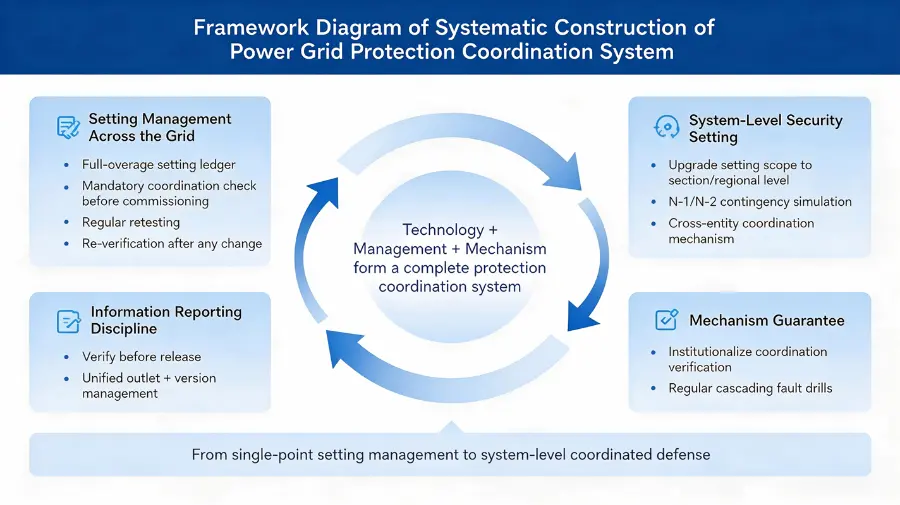
La lección de la práctica de ingeniería es que prevenir los disparos no selectivos y los apagones en cascada no requiere una teoría sofisticada. Lo que requiere es:
Nada de esto es glamuroso, ni sale en las noticias. Pero día tras día determina una cosa: cuando se produce un fallo, ¿aislará la red el área más pequeña posible y restaurará el mayor suministro posible, o permitirá que un fallo menor se convierta en un apagón de gran magnitud?
Con el despliegue a gran escala de la generación fotovoltaica distribuida, el almacenamiento de energía y los vehículos eléctricos, el número de dispositivos de protección en las redes de distribución se multiplicará, y la complejidad de la gestión de los ajustes no hará más que aumentar. Elaborar el inventario ahora, implementar los mecanismos y ejecutar simulaciones de escenarios de fallos en cascada son tareas que todo equipo de primera línea y centro de despacho deben abordar lo antes posible.
Las actualizaciones de equipos pueden esperar; los fallos no.
(La parte factual de este artículo se basa en comunicados de acceso público y reportes de los medios; el análisis de los mecanismos y las recomendaciones reflejan la lógica de ingeniería de uso general en toda la industria, y se ofrecen a los profesionales para su debate y consulta como referencia. Las conclusiones finales sobre ambos eventos siguen sujetas a las investigaciones oficiales de los países implicados.)








 Inicio de sesión

